hack the box tier0 Meow
HTB WP -Meow
前面有些引导题。
task1:
1 | In cybersecurity, isolated environments—like Pwnbox or the vulnerable target machines—are often VMs. What does VM stand for? |
回答:
1 | Virtual Machine(虚拟机) |
task2:
1 | What tool do we use to interact with the operating system in order to issue commands via the command line, such as the one to start our VPN connection? It's also known as a console or shell. |
回答:
1 | terminal(终端) |
task3:
1 | What service do we use to form our VPN connection into HTB labs? |
回答:
1 | openvpn |
task4:
1 | What tool do we use to test our connection to the target with an ICMP echo request? |
回答:
1 | ping |
或者还有其他指令:
1 | traceroute google.com |
task5:
1 | What is the name of the most common tool for finding open ports on a target? |
回答:
1 | nmap |
task6:
1 | What service do we identify on port 23/tcp during our scans? |
回答:
1 | telnet |
其他常见端口对应服务:
1 | 21:FTP |
task7:
1 | What username is able to log into the target over telnet with a blank password? |
回答:
1 | root |
nmap扫一下端口:
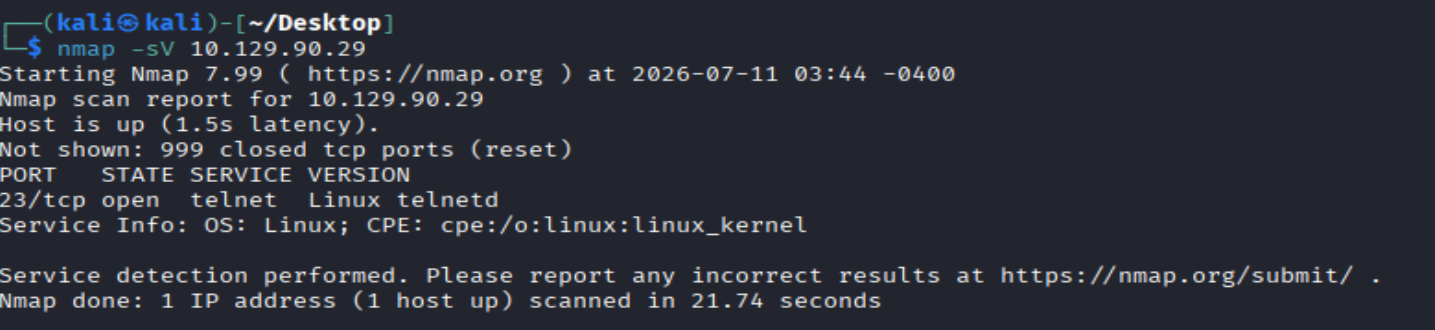
扫出来个23/tcp
或者:
1 | nmap -F -Pn 10.129.90.29(扫描前100个tcp端口) |
每一行的意思是:
1 | 扫描的目标 IP 是 10.129.90.29。 |
所以用telnet服务连接靶机:
1 | telnet 10.129.90.29 |
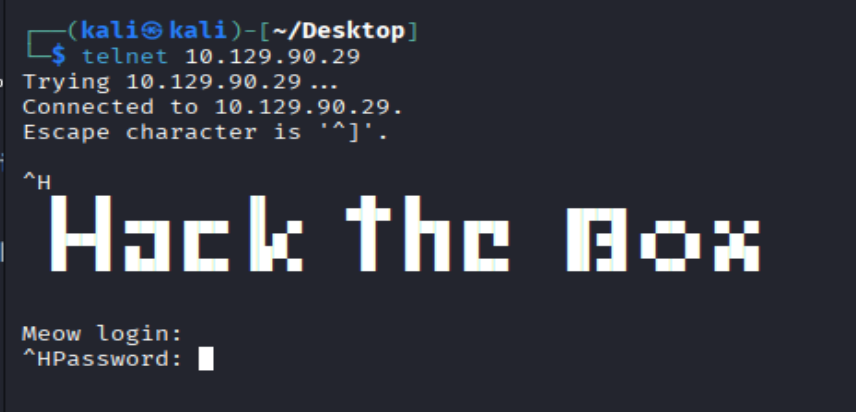
这里要我们登录,而我们需要知道root可以使用空密码通过 telnet 登录到目标主机:
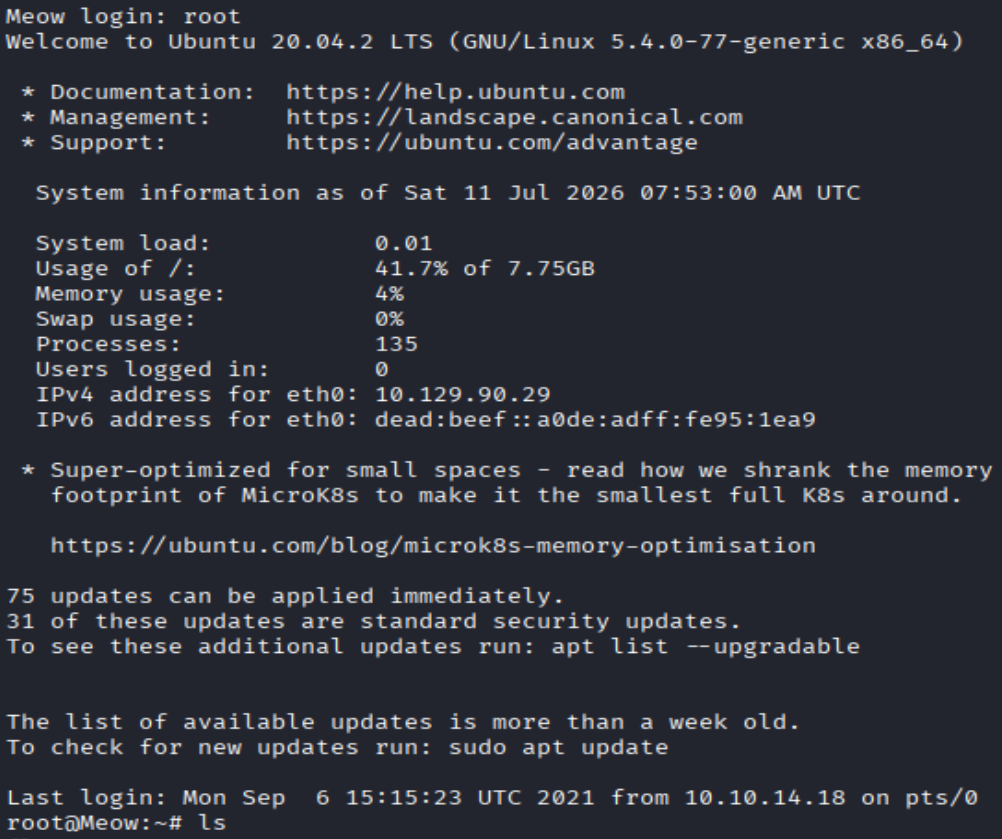
1 | man telnet可以看telnet的使用手册 |
可以看到登录上去了,ls一下看有哪些文件或者目录:
1 | ls |
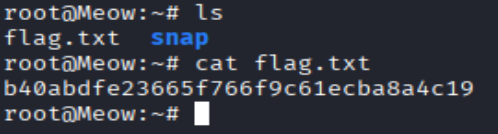
看到flag.txt了,cat就行了:
1 | cat flag.txt |
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 joke的小世界!
相关推荐
2026-08-15
hack the box tier1 Crocodile
HTB WP -Crocodiletask1:12What Nmap scanning switch employs the use of default scripts during a scan?哪一个 Nmap 扫描参数(开关)在扫描期间会使用默认脚本? 回答: 1-sC 之前说过,它等同于 --script=default。在实际使用中,大家也经常把 -sC 和用于探测版本的 -sV 组合在一起,写作 -sCV task2:12What service version is found to be running on port 21?在 21 端口上发现了哪个正在运行的服务版本? 探测版本用-sV参数 1nmap -sV 10.129.98.248 -p 21 没有-p也是可以的,答案是: 1vsftpd 3.0.3 task3:12What FTP code is returned to us for the "Anonymous FTP login allowed" message?提示 “允许匿名 FTP 登录”(Anonymo...
2026-08-15
hack the box tier1 Three
HTB WP -Threetask 112How many TCP ports are open?有多少个TCP端口是开放的? 这个需要用nmap扫一下端口: 12nmap -sV 10.129.121.197nmap -F 10.129.121.197(或者你想快一点,用fast参数) 但是两者对于端口的详细程度是不一样的。 回答: 12 task 212What is the domain of the email address provided in the "Contact" section of the website?该网站“联系我们”(或“联系方式”)部分提供的电子邮箱地址的域名是什么? 因为这个IP开了http端口,所以我们直接访问一下IP: 我们点contact(联系我们),email给了个域名: 1thetoppers.htb task 312In the absence of a DNS server, which Linux file can we use to resolve hostnames to IP...
2026-08-15
hack the box tier0 Dancing
HTB WP -Dancingtask1:12What does the 3-letter acronym SMB stand for?SMB这三个字母的缩写代表什么? 回答: 12Server Message Block服务器消息块,是一种网络文件共享协议。 task2:12What port does SMB use to operate at?SMB协议使用哪个端口运行? 回答: 1445 task3:12What is the service name for port 445 that came up in our Nmap scan?我们在 Nmap 扫描中发现的 445 端口的服务名称是什么? 回答: nmap扫一下: 1nmap -sV 10.129.90.154 扫出来几个端口,其中445端口的服务名称是 1microsoft-ds 这就是答案(注意那个问号其实是后面version对应的只不过因为缩进跑到前面来了) task4:12What is the 'flag' or 'switch' that...
2026-08-15
hack the box tier1 Sequel
HTB WP -Sequeltask1:12During our scan, which port do we find serving MySQL?在我们的扫描中,我们发现哪个端口正在运行 MySQL 服务? 回答: 那就nmap扫一下端口: 只有这一个,看它的service:tcpwrapped。 12服务:tcpwrapped(通常这个端口默认对应的服务是 MySQL,虽然在 Nmap 扫描中它的服务标识显示为 tcpwrapped,说明连接在建立后被立即关闭或受到了某种保护/限制,但 3306 确实是经典的 MySQL 默认服务端口)所以答案是3306 task2:12What community-developed MySQL version is the target running?目标运行的是哪个社区开发的 MySQL 版本? 回答: 1你需要直接尝试连接该数据库。由于这是一个新手关卡(Starting Point),它默认允许空密码无密登录。这个版本用nmap探测不到 用 mysql连接: 123mysql -h IP -P 端口 -u 用户名 -p...
2026-08-15
hack the box tier2 Oopsie
HTB WP -Oopsietask1:12With what kind of tool can intercept web traffic?拦截网络流量通常使用什么类型的工具? 回答: 12proxy(代理)你可以通过网络代理,将你的流量重定向到代理服务器。 task2:12What is the path to the directory on the webserver that returns a login page?返回登录页面的网页服务器目录路径是什么? 先对容器进行初步探测,nmap扫一下: 1nmap -F 10.129.137.140 开了个http端口,浏览器访问一下: 找一下登录页面。这里要用到bp抓包(task1就提示了代理,代理对应着抓包),因为我的bp在kali上是社区版(最新版还没有破解版),所以这次我用了win环境来做(仅限抓包)。(win环境下我有bp专业版),先bp抓一下包: 然后我们在目标的配置文件里找到了Login的路径(login的js脚本): 1/cdn-cgi/login task3:12What can...
2026-08-15
hack the box tier2 Archetype
HTB WP -Archetypetask1:12Which TCP port is hosting a database server?哪一个 TCP 端口正在托管数据库服务器? nmap 扫一下: SQL server 明显的数据库服务,答案是: 11433 task2:12What is the name of the non-Administrative share available over SMB?通过 SMB 可以访问的非默认共享叫什么名字? (靶机似了换了个靶机)我们知道SMB服务开在445端口(tier 0 dancing 提到过),使用smbclient连接(-N 匿名登录): 123smbclient -L //10.129.147.3/ -N-L 列出共享机器列表-N 匿名登录,不需要密码 1ADMIN$,C$,IPC$都是比较常见的默认共享,而backups是非默认共享的 1smbclient //10.129.147.3/backups -N 答案是: 1backups task3:12What is the passwor...
评论